
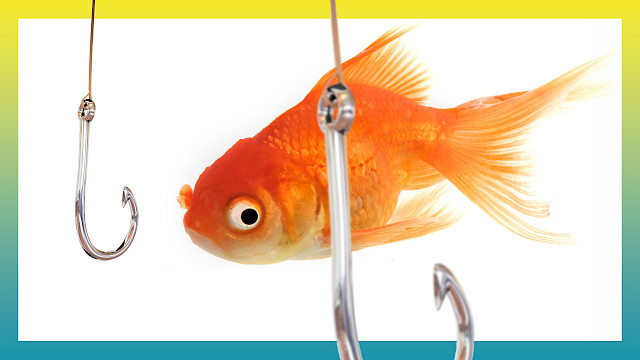
Les cyber escrocs lancent deux hameçons coup sur coup – et misent sur l’effet de surprise pour faire mordre leurs victimes à coup sûr.
04.08.2026 –Étape 1 : premier hameçon
Un SMS ou un e-mail envoyé au nom de La Poste ou de DHL demande de régler un petit montant impayé ou de compléter une adresse. Un clic sur le lien, des coordonnées saisies… et clac : le premier piège se referme !
Étape 2 : coup de grâce
Peu de temps après, une personne se présentant comme employée de la banque ou de l’émetteur de carte appelle la victime. Le numéro affiché peut même correspondre au numéro réel de l’établissement ! L’interlocuteur prétend qu’une transaction suspecte vient d’être détectée et demande de lui communiquer le code reçu par SMS ou de valider l’opération dans l’application bancaire afin de «bloquer» le paiement.
Mais #gaffetoi : en transmettant ce code ou en validant l’opération, la victime autorise elle-même la transaction au lieu de l’annuler !
Comment se protéger ?
- Ne jamais partager ses codes SMS, ses données de carte ou ses demandes de validation.
- Raccrocher immédiatement si un prétendu conseiller bancaire exige ce type d'action.
- En cas de doute, contacter soi-même sa banque via les canaux officiels.
- Se méfier des messages ou appels qui incitent à agir dans l’urgence.
Suivant Actualités
Tous avec LINDA contre le phishing
Un clic distrait suffit pour que nos données personnelles – et notre argent – tombent entre de… En savoir plus
Card Security devient Pay Attent!on !
Aujourd'hui s'ouvre un nouveau chapitre : l’association Card Security devient Pay… En savoir plus
La prévention porte ses fruits grâce à des partenaires solides
Dans cette vidéo, Pascal Simmen, responsable de la prévention, chef adjoint de la communication de… En savoir plus
SMS-Blaster : faux SMS, vraie menace
Les autorités tirent la sonnette d'alarme devant la multiplication inquiétante des… En savoir plus